本书一部从深度学习原理、算法和工程实践三个维度阐述信号处理的著作。涉及人工神经网络、卷积神经网络、生成对抗网络、长短时间记忆网络、深度自编码器及循环神经网络等模型在图像处理、信号识别及波达估计等领域的应用。利用大量实例代码对网络模型进行分析,这些案例架起了深度学习原理与应用间的桥梁,有利于加深读者对网络模型的认识,有利于读者全面深入系统地了解深度学习的算法原理、核心思想和应用技巧,达到学以致用的目的。 本书适用于从事大数据及机器学习领域工作,对人工智能和深度学习感兴趣的各类读者。
前 言
第一部分 威胁狩猎原理
第1章 什么是威胁狩猎 3
1.1 威胁狩猎不是什么 4
1.1.1 威胁狩猎不是应急响应 4
1.1.2 威胁狩猎不是事件分析 5
1.1.3 威胁狩猎不是攻击模拟 5
1.2 威胁狩猎的概念 6
1.3 威胁狩猎的特征 7
1.3.1 主动 7
1.3.2 假设驱动 7
1.3.3 发现 8
1.3.4 入侵痕迹和攻击行动 9
1.4 为什么需要威胁狩猎 10
1.4.1 安全产品的局限性 10
1.4.2 **攻击手段层出不穷 15
1.4.3 缩短攻击者的内网驻留时间 16
1.4.4 内部失陷环境感知能力不足 17
1.5 威胁狩猎的内涵 18
1.6 威胁狩猎的认识误区 20
1.7 本章小结 21
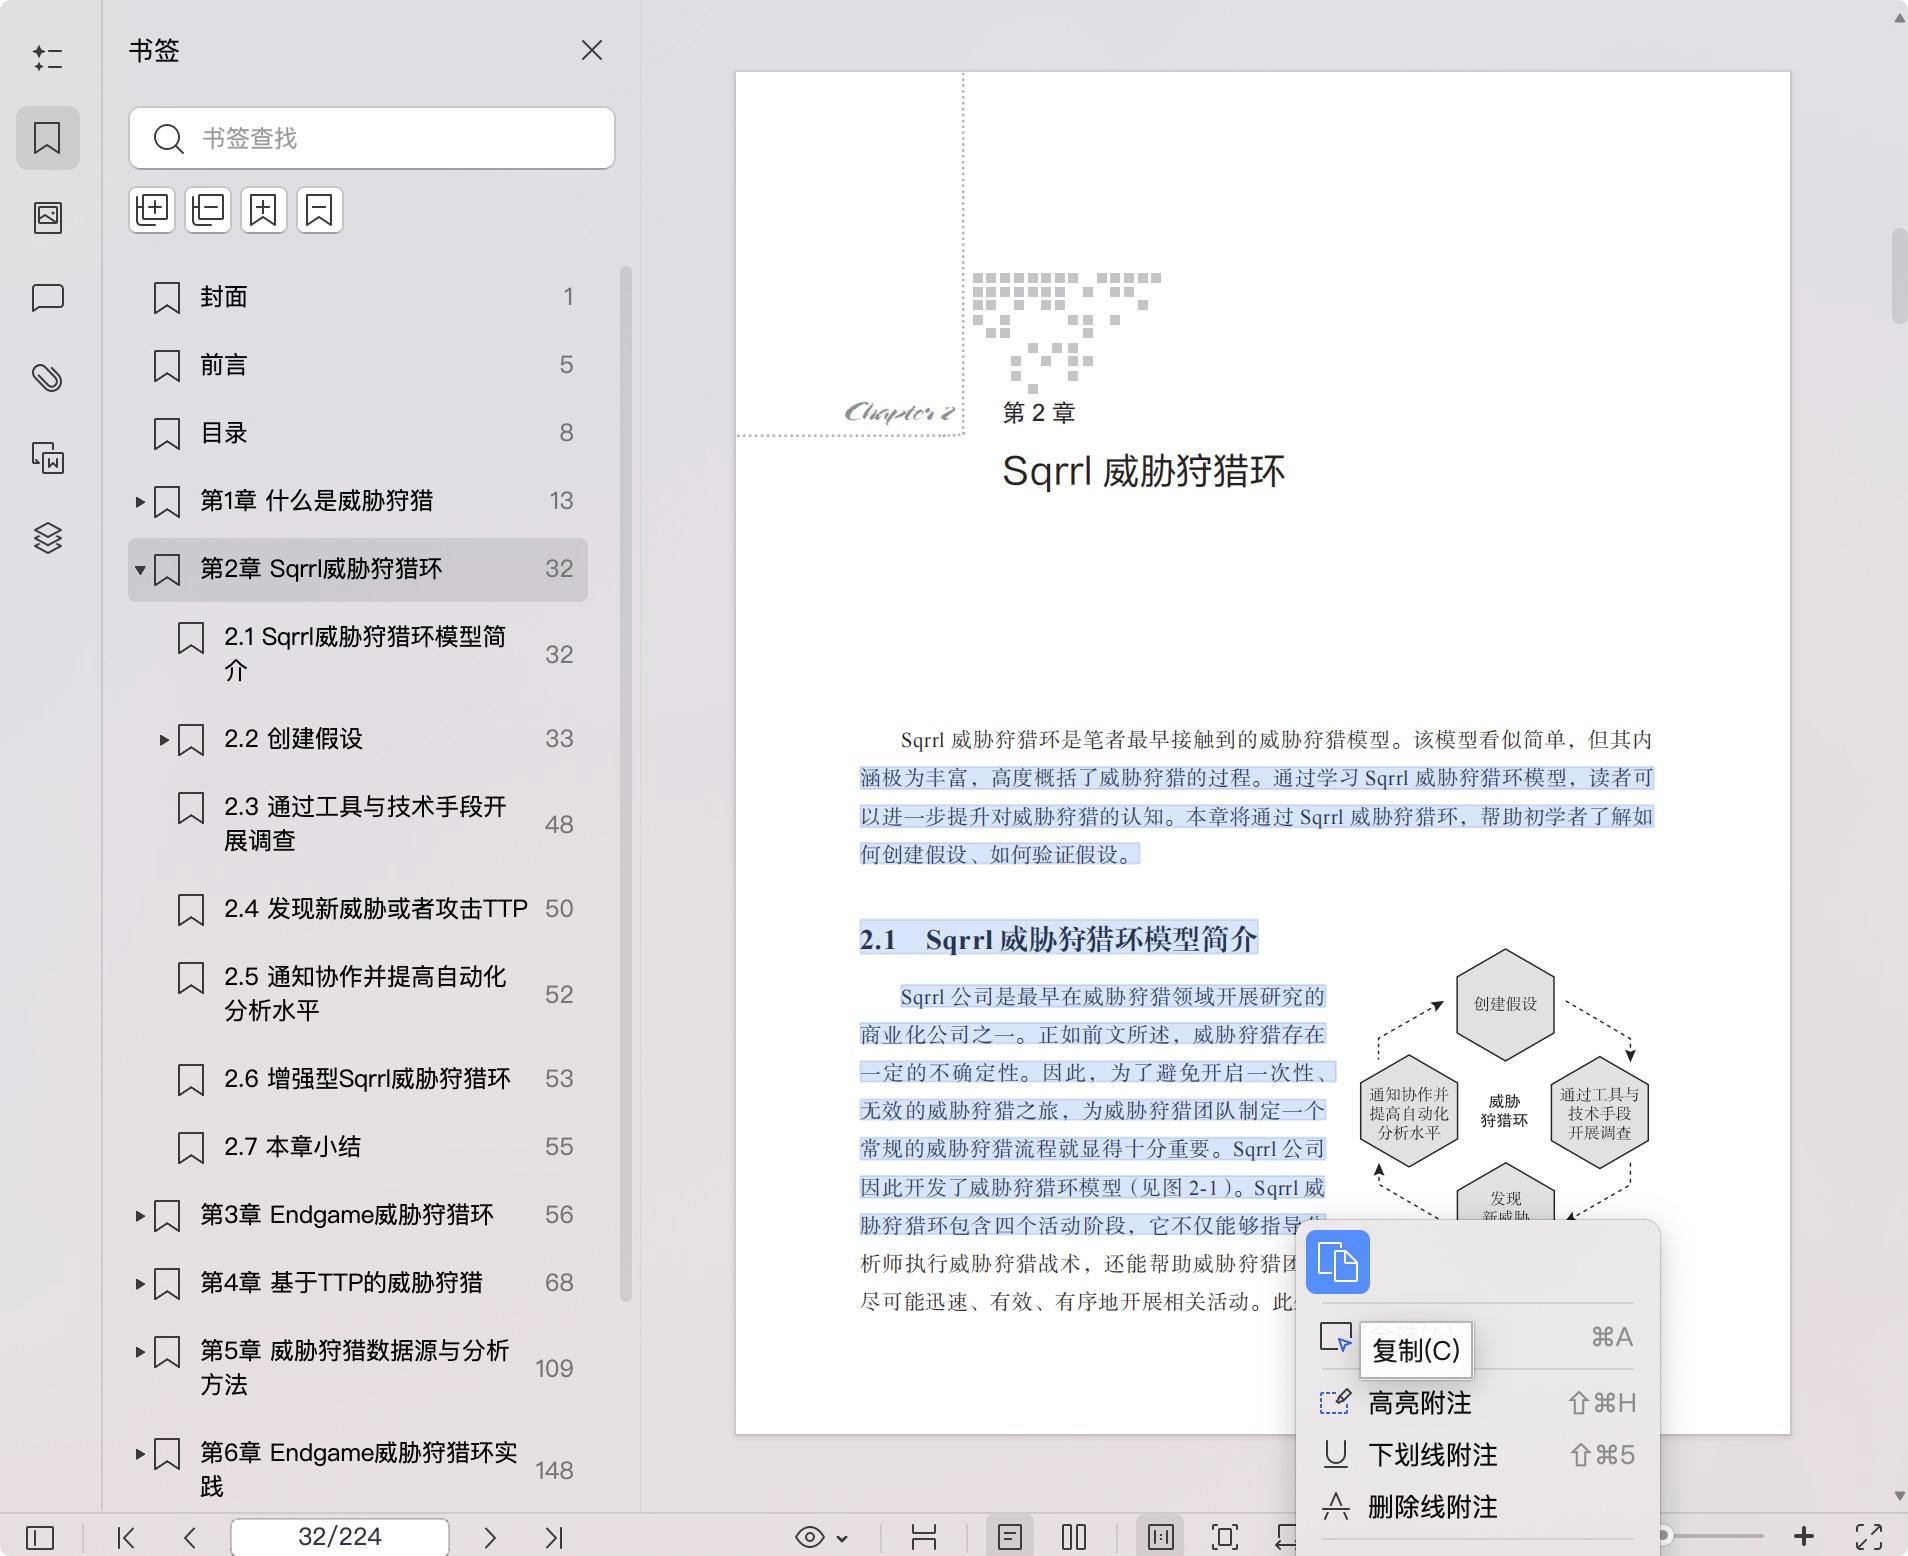
第2章 Sqrrl威胁狩猎环 22
2.1 Sqrrl威胁狩猎环模型简介 22
2.2 创建假设 23
2.2.1 基于威胁情报创建假设 24
2.2.2 基于态势感知创建假设 26
2.2.3 基于领域知识创建假设 30
2.3 通过工具与技术手段开展调查 38
2.4 发现新威胁或者攻击TTP 40
2.5 通知协作并提高自动化分析水平 42
2.6 增强型Sqrrl威胁狩猎环 43
2.7 本章小结 45
第3章 Endgame威胁狩猎环 46
3.1 Endgame威胁狩猎环概述 46
3.2 调查阶段 48
3.2.1 选择资产 48
3.2.2 监控资产 50
3.3 加固阶段 51
3.4 检测阶段 52
3.4.1 检测攻击 53
3.4.2 分析 54
3.5 响应阶段 55
3.5.1 清除攻击 55
3.5.2 威胁狩猎报告 56
3.6 本章小结 57
第4章 基于TTP的威胁狩猎 58
4.1 基于TTP的威胁狩猎概述 59
4.1.1 理解TTP 59
4.1.2 分析空间 69
4.1.3 检测方法 70
4.1.4 数据类型 71
4.2 模型介绍 72
4.2.1 恶意行为特征化 74
4.2.2 过滤 79
4.2.3 威胁狩猎执行 80
4.2.4 报告 94
4.3 本章小结 95
第二部分 威胁狩猎实践
第5章 威胁狩猎数据源与分析方法 99
5.1 确定数据源 99
5.2 网络数据源 103
5.2.1 防火墙日志 103
5.2.2 NAT日志 104
5.2.3 NIDS/IPS日志 104
5.2.4 WAF日志 105
5.2.5 流量威胁检测系统 106
5.3 终端/主机数据 108
5.3.1 终端防病毒日志 108
5.3.2 EDR数据 108
5.4 应用安全数据 115
5.4.1 邮件安全网关 115
5.4.2 准入系统日志 116
5.4.3 DHCP日志 117
5.4.4 DNS日志 117
5.5 威胁狩猎分析方法 118
5.5.1 搜索 118
5.5.2 聚类 119
5.5.3 分组 129
5.5.4 堆叠 130
5.6 本章小结 137
第6章 Endgame威胁狩猎环实践 138
6.1 案例背景 138
6.2 准备 139
6.2.1 资产选择 140
6.2.2 回顾**的IT资产和网络信息 141
6.2.3 理解网络中的正常行为 143
6.2.4 配置和部署威胁狩猎探针 144
6.3 调查 144
6.3.1 调查范围确定 144
6.3.2 采集并分析数据 149
6.3.3 扩展调查 151
6.3.4 重新调整威胁狩猎优先级 152
6.4 攻击者移除 154
6.5 威胁狩猎报告 155
6.5.1 威胁狩猎行动概要 155
6.5.2 编写威胁狩猎报告 156
6.6 本章小结 156
第7章 Sqrrl威胁狩猎环实践 157
7.1 案例背景 157
7.2 创建假设 158
7.3 开展调查 158
7.3.1 在主机上发现异常的命令执行 159
7.3.2 在流量数据中找到内存马 161
7.4 攻击特征提取 171
7.5 自动化分析 172
7.6 本章小结 172
第8章 基于TTP的威胁狩猎环实践 173
8.1 常见的基于TTP的威胁狩猎方法 173
8.1.1 针对执行阶段的威胁狩猎方法 173
8.1.2 针对命令与控制阶段的威胁狩猎方法 176
8.1.3 针对横向移动阶段的威胁狩猎方法 182
8.1.4 针对数据渗出阶段的威胁狩猎方法 187
8.2 基于TTP的威胁狩猎完整案例 190
8.2.1 案例背景 190
8.2.2 基于情报收集数据 190
8.2.3 检测恶意行为与调查 196
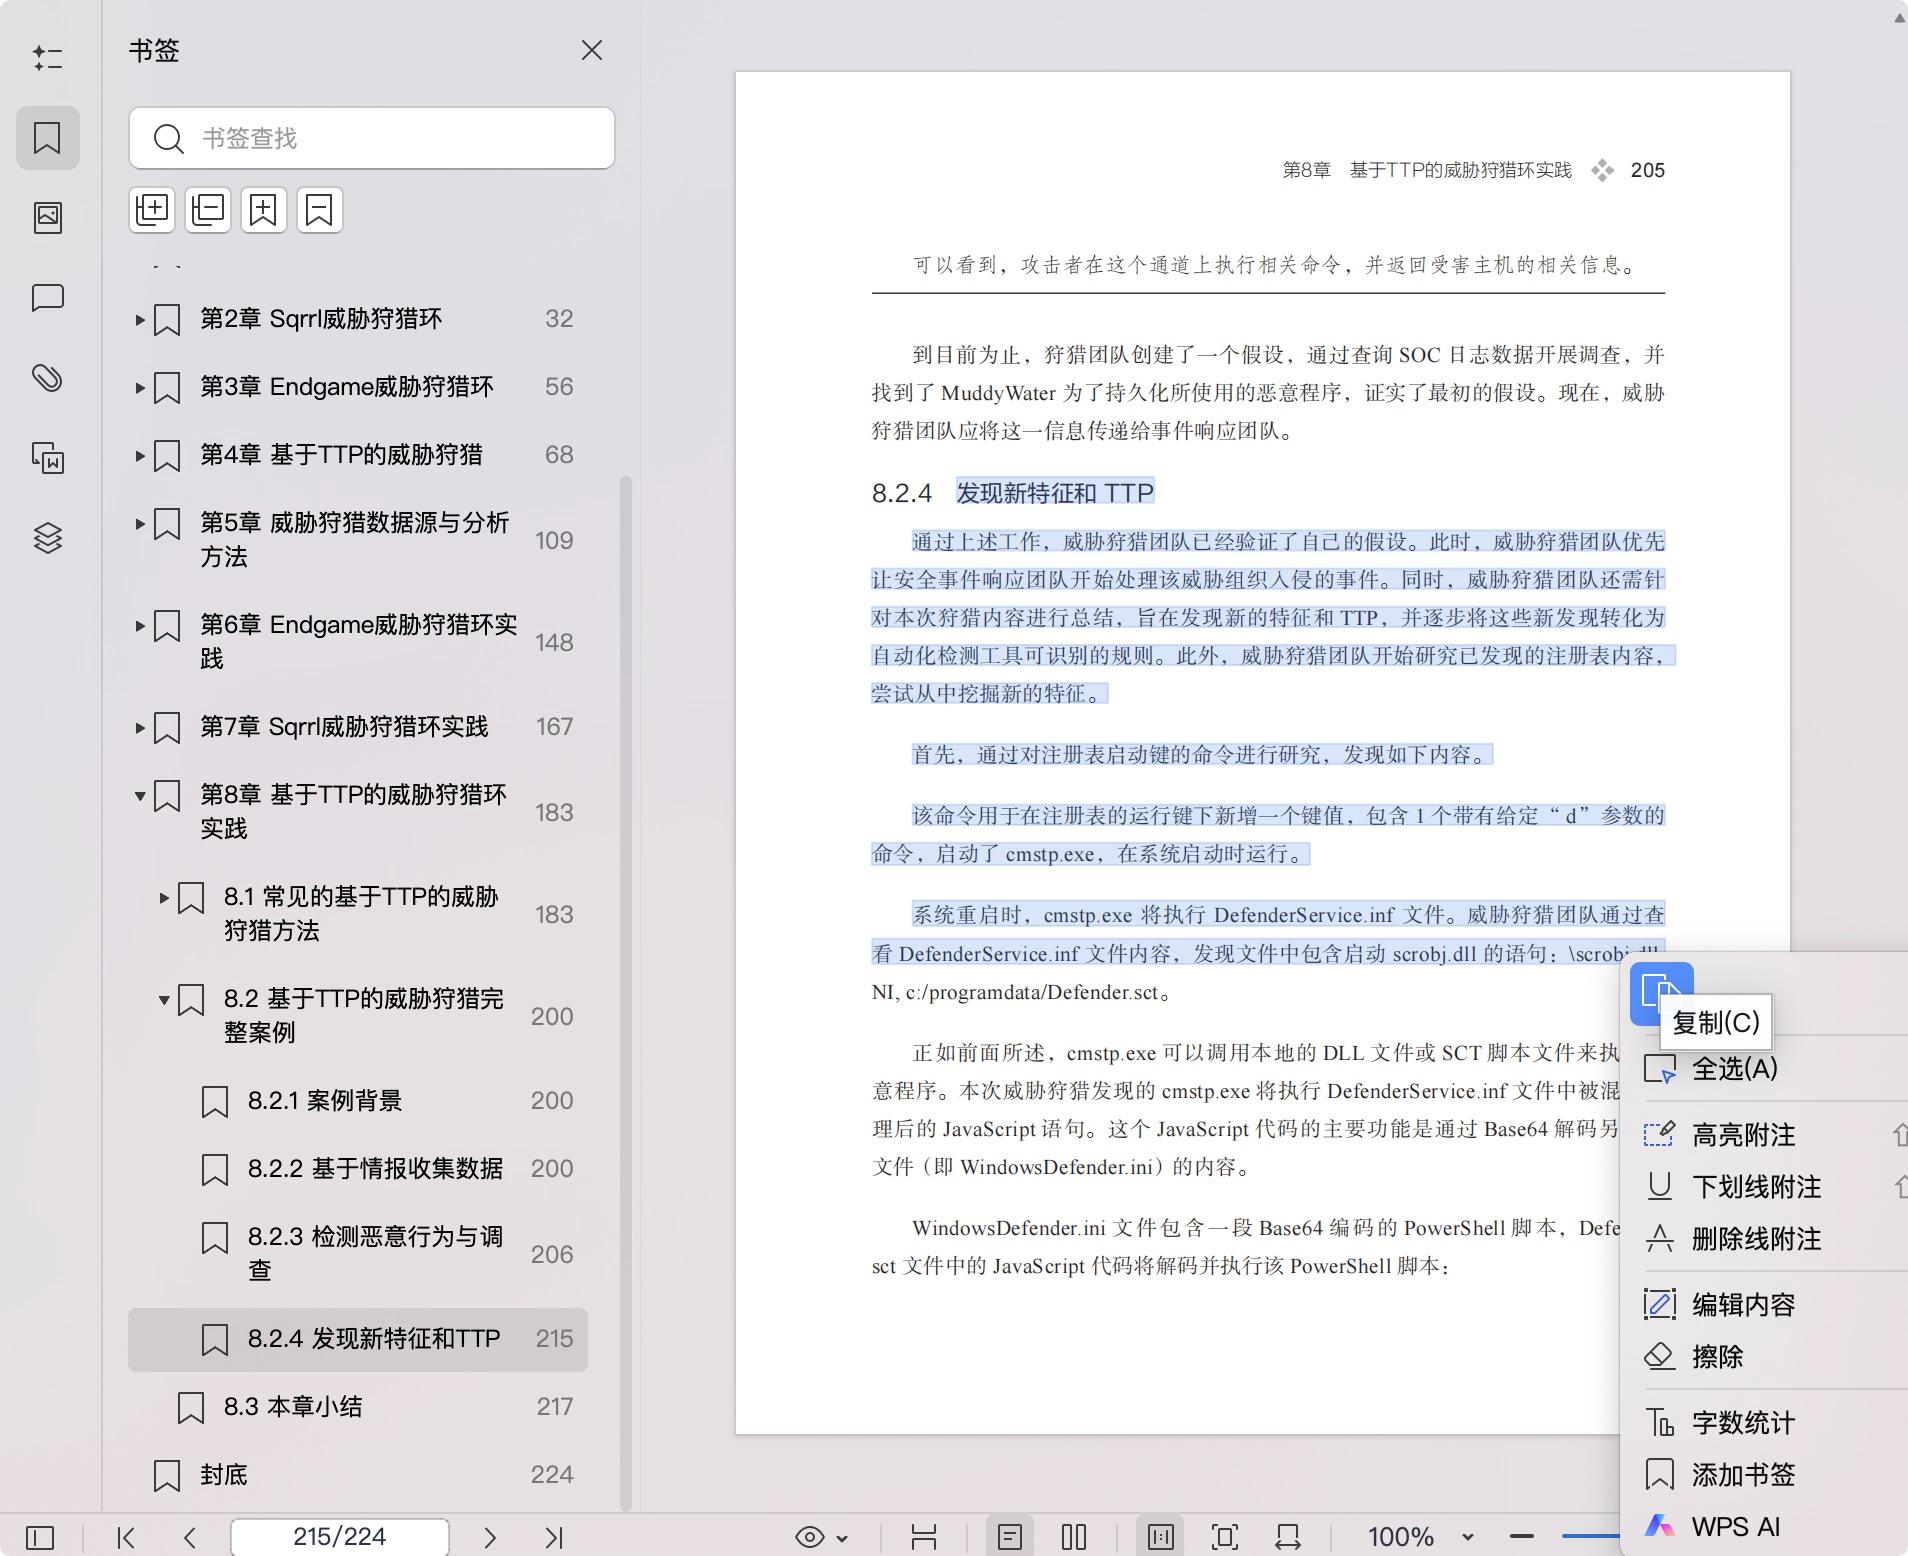
8.2.4 发现新特征和TTP 205
8.3 本章小结 207
后记 208
附录 210
点击下载